Datensouveränität für Enterprise-KI im Jahr 2026: Wie Sie Infrastrukturmodelle, rechtliche Grenzen und Subdienstleister richtig abstimmen.
Datensouveränität 2026 und warum der Standort der KI-Infrastruktur entscheidend ist
Published on June 29th, 2026
Ein Häkchen bei einer europäischen Serverregion im Cloud-Menü garantiert noch keine Datensouveränität. Für Datenschutzbeauftragte (DPOs) und CISOs geht es beim Einsatz von Enterprise-KI im Jahr 2026 um viel mehr als nur um den Speicherort: entscheidend ist die tatsächliche rechtliche Kontrolle über die Daten.
Sobald Beschäftigte interne Dokumente, Kundendaten oder vertrauliche Berichte in KI-Modelle eingeben, durchlaufen diese Informationen komplexe technische und rechtliche Stationen. Wer sensitive Unternehmensdaten wirksam schützen will, muss daher Infrastrukturstandorte, Zugriffsrechte ausländischer Behörden, Subdienstleister und aktive Schutzmechanismen ganzheitlich bewerten.
Die technische Reichweite des US CLOUD Act verstehen
Ein Server in Frankfurt oder Dublin schützt Daten nicht automatisch vor dem Zugriff ausländischer Behörden, wenn der Anbieter US-Recht unterliegt. Der US CLOUD Act (18 U.S.C. § 2713) erlaubt es US-Behörden, US-Technologieanbieter zur Herausgabe von Daten zu verpflichten – völlig unabhängig davon, wo die Server physisch stehen1.
Wie konkret dieses Risiko ist, zeigte eine Anhörung im französischen Senat: Ein Vertreter von Microsoft Frankreich räumte unter Eid ein, man könne nicht garantieren, dass lokal gespeicherte Daten französischer Bürger niemals ohne Zustimmung der französischen Regierung an US-Behörden übermittelt werden2. Verträge, die lediglich eine »EU-Datenspeicherung« versprechen, bieten daher gegen Zugriffe auf Ebene des Mutterkonzerns keinen vollständigen Schutz.
Die Rechtsunsicherheit beim Data Privacy Framework
Auch der Datentransfer zwischen der EU und den USA steht weiterhin auf wackligem Fundament. Nach dem Aus von Safe Harbor und Privacy Shield nutzen viele Unternehmen derzeit das EU-US Data Privacy Framework (DPF) von 2023.
Das Gericht der Europäischen Union wies zwar eine erste Klage gegen das DPF ab, doch seit Oktober 2025 liegt der Fall beim Europäischen Gerichtshof (EuGH, Az. C-703/25 P)3. Zwar gilt der Angemessenheitsbeschluss bis auf Weiteres, doch Compliance-Verantwortliche sollten ihn nicht als dauerhafte Absicherung einplanen.
Zahlen von Bitkom bestätigen diese Skepsis: 87 % der deutschen Unternehmen sehen fehlende Transparenz bei der Datenverarbeitung als große Hürde bei Cloud- und KI-Diensten. Zudem wünschen sich 82 % mehr technische Unabhängigkeit von ausländischen Anbietern4.
Die vier Stufen der Enterprise-KI-Bereitstellung
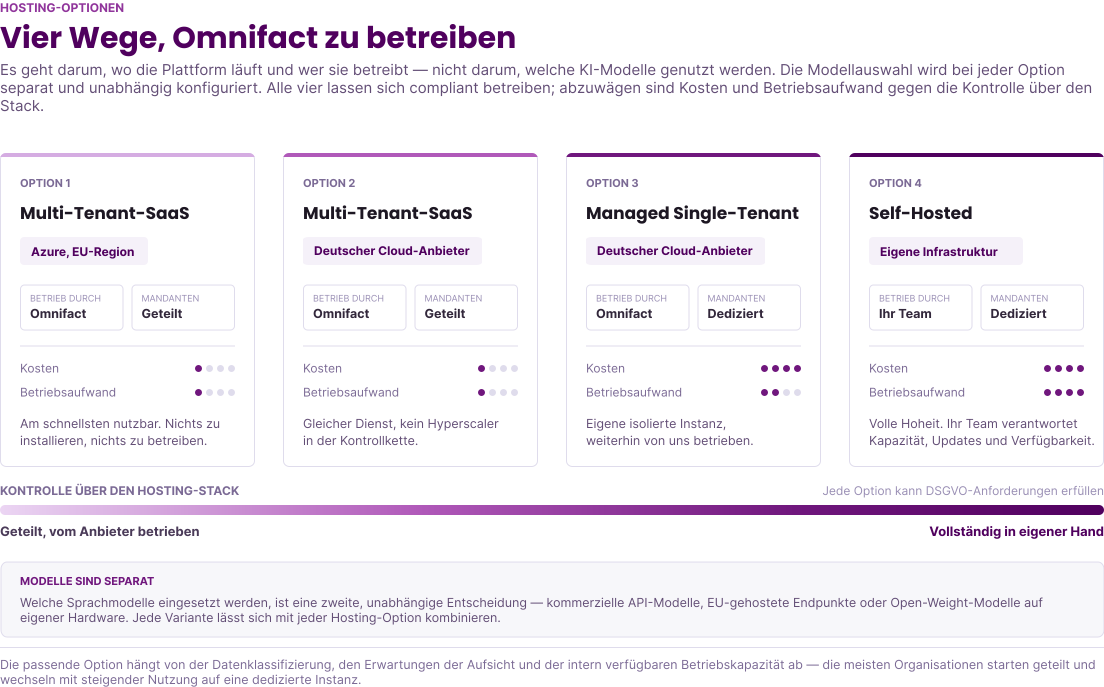
Wer Enterprise-KI-Plattformen evaluiert, muss das passende Infrastrukturmodell für das eigene Risikoprofil und die jeweiligen Compliance-Vorgaben wählen.
Stufe 1: Multi-Tenant EU SaaS
Standard-SaaS-Lösungen hosten Anwendungen in europäischen Rechenzentren. Das ist zwar komfortabel und günstig, die Verarbeitungswege laufen jedoch oft über geteilte Infrastrukturen und US-Muttergesellschaften.
Stufe 2: Dedizierte EU-Cloud und Vertex AI EU-Residenz
Angebote mit dedizierter EU-Infrastruktur – wie Vertex AI EU Data Residency für Google Gemini und Anthropic Claude – verarbeiten Anfragen ausschließlich innerhalb geschützter europäischer Rechenzentren. Prompts, Dokument-Embeddings und Antworten verlassen die EU zu keinem Zeitpunkt.
Stufe 3: EU Sovereign Cloud
Infrastrukturen, die sich vollständig im Besitz europäischer Unternehmen befinden und von diesen betrieben werden, verhindern den Zugriff ausländischer Behörden und erfüllen strenge Vorgaben für die öffentliche Hand.
Stufe 4: Self-Hosted On-Premise
Für maximale Sicherheit bietet das Self-Hosting von LLMs in der eigenen Infrastruktur die volle Kontrolle über Hardware, Modellgewichte und Netzwerkzugänge.
| Bereitstellungsstufe | Infrastruktur & Hosting | Rechtliche Kontrolle | CLOUD Act Risiko | Typischer Anwendungsfall |
|---|---|---|---|---|
| Stufe 1: Multi-Tenant EU SaaS | Public Cloud in EU-Regionen (z. B. Frankfurt) | Rechtssitz des Anbieters (US-Mutter oder EU-Tochter) | Relevant, falls Muttergesellschaft in den USA sitzt | Standard-Produktivität und allgemeine Büroaufgaben |
| Stufe 2: Dedizierte EU-Cloud / Vertex AI Residenz | Isolierte EU-Cloud-Instanzen (z. B. Google Vertex AI EU Data Residency) | Auf die EU begrenzte regionale Verarbeitung | Durch regionale Isolation und Verträge stark minimiert | Regulierte Unternehmensprozesse mit Bedarf an führenden KI-Modellen |
| Stufe 3: EU Sovereign Cloud | Europäische Eigentümer und Betreiber | Rein europäische Rechtsprechung | Nicht anwendbar (kein US-Mutterkonzern) | Hochregulierte Verwaltung, Gesundheitswesen und kritische Infrastruktur |
| Stufe 4: Self-Hosted On-Premise | Eigene Rechenzentren oder Air-Gapped-Systeme | Volle Kontrolle der eigenen Organisation | Vollständig ausgeschlossen | Vertrauliche F&E, Banken, Behörden und höchste Sicherheitsanforderungen |
Technische Schutzmaßnahmen im Datenpfad
Entscheidungen zur Infrastruktur müssen durch aktive technische Schutzfilter direkt im Datenstrom ergänzt werden.
Zero Data Retention (ZDR)
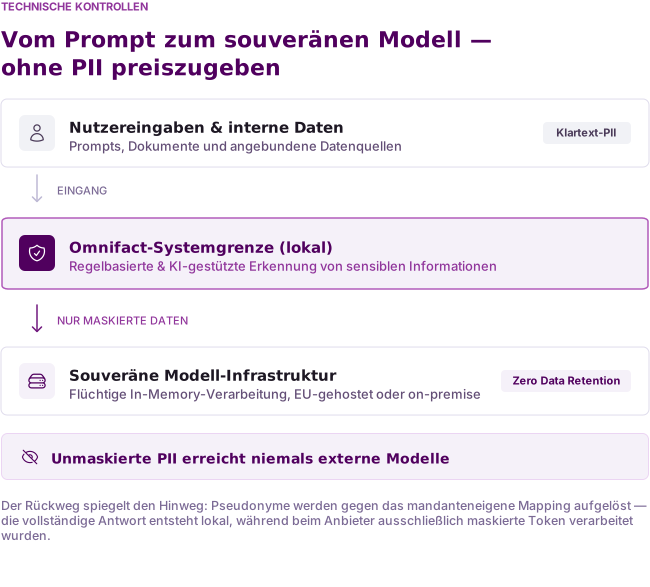
Zero Data Retention garantiert, dass KI-Modelle Anfragen ausschließlich flüchtig im Arbeitsspeicher verarbeiten. Weder Prompts noch Antworten werden auf Festplatten gespeichert, geloggt oder für das Training genutzt.
Aktive PII-Pseudonymisierung
Sensible Daten sollten gefiltert werden, bevor sie ein externes KI-Modell erreichen. Der Privacy Filter von Omnifact erkennt personenbezogene Daten mithilfe regelbasierter und KI-gestützter Verfahren direkt auf der eigenen Infrastruktur und pseudonymisiert sie vor der Übertragung. Die Zuordnung der Originalwerte bleibt lokal – Drittanbieter erhalten niemals unverschlüsselte Klardaten.
Transparenz bei Subprozessoren
Datenschutzstandards verlangen volle Transparenz über die gesamte Kette der Dienstleister. Unternehmen müssen nachvollziehen können, ob Modellanbieter weitere Subprozessoren für Logging, Inhaltsprüfung oder Vektorsuche einbinden.
Praktische Checkliste für DPOs und CISOs
Bei der Auswahl einer Enterprise-KI-Plattform sollten Datenschutz- und Sicherheitsteams fünf zentrale Punkte prüfen:
- Rechtliche Struktur: Wer ist die Konzernmutter des Anbieters und aller beteiligten Subdienstleister?
- Keine Datenspeicherung: Liegen vertragliche Garantien für Zero Data Retention vor, die auch die Modellschulung ausschließen?
- Schutz vor Übertragung: Werden personenbezogene Daten automatisch pseudonymisiert, bevor sie zum Modell gelangen?
- Regionale Grenzen: Laufen Inferenz und Vektorsuche garantiert in europäischen Rechenzentren?
- Flexibilität: Lässt sich die Plattform an neue Regeln des EU AI Act anpassen – etwa durch Modellwechsel oder Self-Hosting?
Mit diesen Kriterien schaffen Organisationen eine sichere Governance-Grundlage und ermöglichen ihren Teams gleichzeitig ein produktives Arbeiten mit modernen KI-Werkzeugen. Für einen tieferen Vergleich der Architekturmodelle empfehlen wir unseren Leitfaden zur Evaluierung von Enterprise-KI-Plattformen.

